React Native for OpenHarmony 实战:三方库 react-native-uuid 的鸿蒙化适配指南
本文记录把 react-native-uuid(RFC 4122 UUID 工具箱)适配到 HarmonyOS 的完整过程。
这个库不需要做原生适配,接入也很顺——但它是个很典型的例子:"能跑、格式合法、测试全通过"完全不足以说明实现是对的。设备侧 55 条断言全过、上游 222 个测试全过、交付包的契约测试也全过,而它的 v3/v5 与任何 RFC 4122 实现零互通。
一、先说结论
| 项 | 结果 |
|---|---|
| 上游最新版 | 2.0.4(npm gitHead = 94c0cc68…) |
| 是否需要原生适配 | 不需要——零平台耦合、零依赖,dist/ 里没有任何 react-native / Platform / NativeModules 引用 |
| 与 npm 上游的差异 | 32 个 dist 文件去掉 CR 后逐字符一致——实现零改动 |
| 自动链接信号 | linked 9 libraries, skipped 1 libraries,计数未增加 |
| 编译 | assembleHap 6 分 41 秒;HAP 81,260,441 → 81,342,361 字节(+81,920 ≈ 80 KB,其中库本身 42,219 字节) |
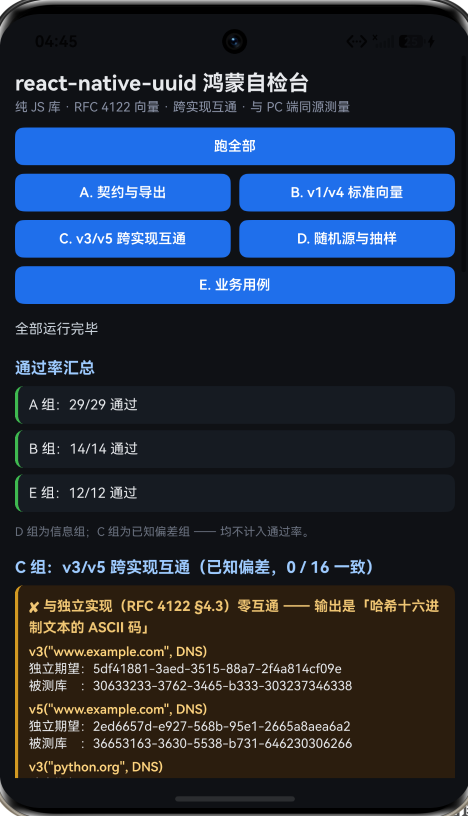
| 设备侧断言 | ✅ 55 / 55 全部通过 |
| v1 / v4 | ✅ 完全符合 RFC 4122(v1 的时间戳、clockseq、node 逐位核对过) |
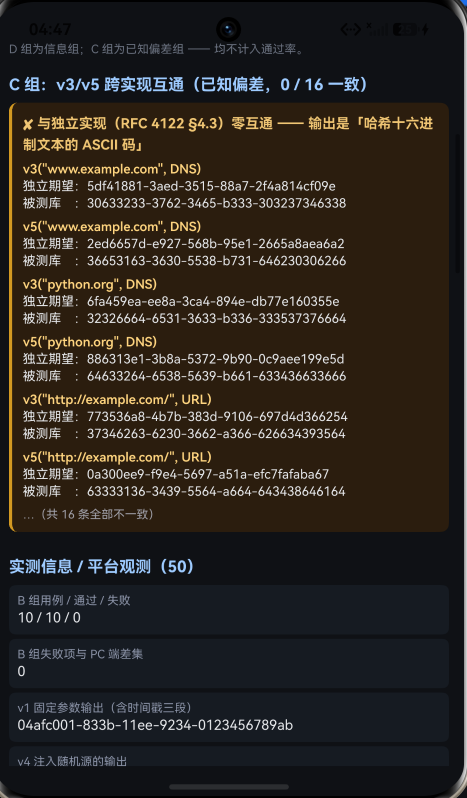
| v3 / v5 | ❌ 0 / 16 —— 与独立实现、Python uuid、公开向量三方全都不一致 |
| v4 随机源 | ⚠️ Math.random();把 Math.random 打桩后 v4 输出被完全决定 |
| 鸿蒙上的 CSPRNG | ❌ globalThis.crypto 是 undefined(Node 上是 object) |
一句话结论:v1 和 v4 可以用,v3 / v5 不能用(它们返回的 UUID 格式合法但值不对,与任何其他实现都不互通);而且 v4 的输出只适合做标识符,不适合做安全凭证——因为它的随机源是 Math.random,而在鸿蒙上想换成安全随机源必须做原生扩展。
二、判定过程:这个库不需要原生适配
判断一个 RN 库要不要做原生适配,我固定走三步:
| 步 | 做法 | 这个库的结果 |
|---|---|---|
| ① | npm view <包名> harmony --json,看有没有 harmony.autolinking | 没有 |
| ② | 仓库里有没有 harmony/(以及 android/、ios/) | 都没有 |
| ③ | 代码里有没有 NativeModules / Platform.OS / requireNativeComponent | 一处都没有 |
三步全部指向"纯 JS 库,直接可用"。为了确认第 ③ 步不是漏看,我对 dist/*.js 全量搜了一遍平台标识:
require('react-native') / react-native / NativeModules / Platform.
→ 无
而且 package.json 连 dependencies 字段都没有——这是一个真正的零依赖包(上游 2.x 之前依赖过 randombytes,后来为兼容 React Native 去掉了)。
所以这个库的判定结论最干净:它不读平台、不依赖别的包,就是把一份纯算法搬过来。 唯一需要确认的不是"能不能跑",而是"算得对不对"。
三、这个交付包长什么样:与 npm 上游逐字节一致
既然不做原生适配,那"鸿蒙版"改了什么?答案是:一个字节都没改。
核对方法:把交付仓库的 dist/ 与 react-native-uuid@2.0.4 的 npm tarball 逐文件比对。第一次比 SHA256 时好几个文件对不上,但去掉 CR 之后逐字符比较,32 个文件全部一致——差异只是 git checkout 在 Windows 上把 LF 转成了 CRLF。
经验:跨平台比对文件时,先排除换行符再下"被改过"的结论。哈希不一致只是"字节不同",不等于"内容不同"。
这一点在本次特别重要,因为它决定了缺陷归因:既然 dist/ 与 npm 包完全一致,那后面发现的 v3/v5 问题就不是适配方引入的。我又拉了上游源码 src/v35.ts(对应 gitHead 94c0cc68)确认——bug 在源码里,连函数签名都是 hashfunc: (s: string) => string。适配方是如实透传。
四、接入宿主与构建运行
纯 JS 库的接法很简单,三处:
// package.json
"react-native-uuid": "file:../react-native-uuid"
// metro.config.js —— file: 装进来是 junction,必须让 Metro 找得到源码
watchFolders: [path.resolve(__dirname, '../react-native-uuid')],
// index.js
AppRegistry.registerComponent('UuidTestApp', () => UuidTestApp);
不要动 harmony/entry/oh-package.json5(不需要 HAR),也不要动 module.json5(不需要权限)。判断信号是自动链接的计数不因它增加:
info updated 4 file(s), linked 9 libraries, skipped 1 libraries
构建数据:
| 项 | 数值 |
|---|---|
首次 assembleHap | 6 分 41 秒 |
| 二次重编(改了一条断言) | 6 分 25 秒 |
| HAP 变化 | 81,260,441 → 81,342,361 字节(+81,920 ≈ 80 KB) |
| 其中库本身 | 42,219 字节(dist/ 32 个文件) |
| bundle 产物 | bundle.harmony.js 6,328,038 字节 |
| 原生注册日志 | 无(没有原生模块) |
顺带一句:这 6 分多钟跟接进来的是纯 JS 库还是原生库无关,那是 RNOH 工程本身 ABI / CMake 阶段的开销。加一个纯 JS 库省下的是"原生接线与调试"的时间,不是编译时间。
五、验证设计:UUID 这类库怎么验才可信
UUID 是确定性输出(除了 v4 的随机位),所以必须上已知值断言。但这次的第一版验证方案不够——我一开始只打算"自己按 RFC 算一遍期望值再比对"。做完之后发现两个问题,方案因此扩成六层:
| 层 | 做法 | 作用 |
|---|---|---|
| ① 零改动证明 | 与 npm 上游逐文件比对(去 CR) | 确定缺陷归属:实现没被改过 |
| ② 独立实现 oracle | 自己按 RFC 4122 §4.3 用 Node crypto 拼字节 | 期望值不是抄来的 |
| ③ 第三方实现交叉 | Python uuid 模块跑同一批输入 | 只有一个 oracle 会把自己的错误当标准 |
| ④ 公开向量 | 广泛引用、可核对的 RFC 向量 | 第三重来源 |
| ⑤ 同源测量 | PC(V8)与设备(Hermes)共用一个 .mjs 测量文件 | "结果一致"才能归因到实现,而不是两套脚本碰巧都对 |
| ⑥ 反例解剖 | 找到并读懂"本该拦住它却没拦住"的测试 | 光说"错了"不够,还要说清"为什么没人发现" |
5.1 为什么必须有第 ③ 层
第 ② 层是我自己写的,第 ④ 层是我凭记忆引的——而我记忆里的一条向量是错的。
我最初写了 v3('www.widgets.com', DNS) = e902893a-…,独立复算对不上。查证后发现那条记忆不可靠,于是追加了 Python uuid 模块做第三方交叉,并弃用了所有无法用两个独立来源确认的"公开向量"。
最终 triplet 完全一致:
| 来源 | v3('python.org', DNS) | v5('python.org', DNS) |
|---|---|---|
自写独立实现(Node crypto) | 6fa459ea-ee8a-3ca4-894e-db77e160355e | 886313e1-3b8a-5372-9b90-0c9aee199e5d |
Python uuid 模块 | 同上 | 同上 |
| 公开广泛引用 | 同上 | 同上 |
期望值不能凭记忆写,也不能只有一个来源。 这次如果只用自己的实现,我会无法排除"我实现错了";只凭记忆写公开向量,我会拿一条错的标准去判案。
5.2 分组的处理:已知偏差不进通过率
沿用一条已经验证过有效的原则:通过率里不该塞已知偏差。
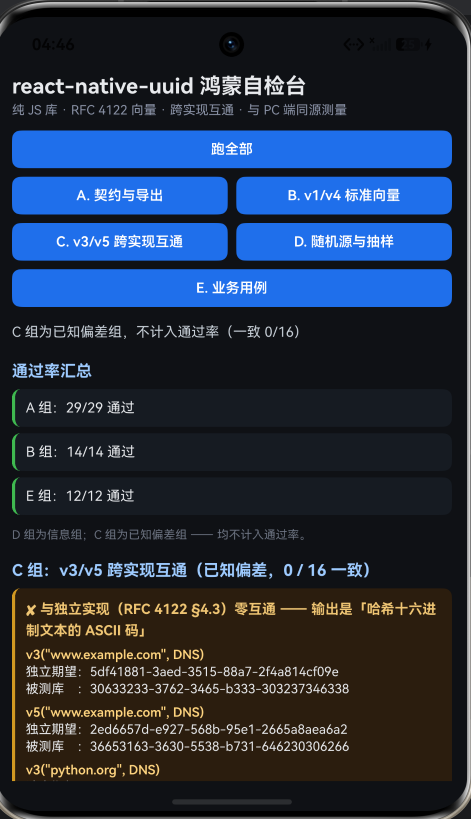
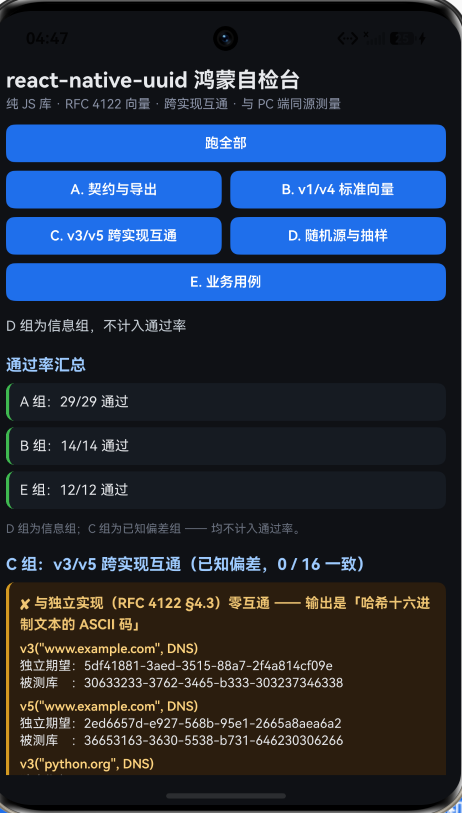
- A 契约与导出 / B 标准向量 / E 业务用例 → 进通过率;
- C v3/v5 跨实现互通 → 单独成组、不计入通过率,但在页面上用独立红色面板完整列出 16 条(标题直接写明
0 / 16 一致); - D 随机源与抽样 → 信息组,如实记录。
这样"55/55 通过"和"v3/v5 零互通"两句话可以同时成立且都不误导——通过率不掺水,缺陷不藏起来。
六、实测发现一:v3/v5 与任何 RFC 4122 实现零互通
16 组对照(4 个命名空间 × 8 种名字,含空串、中文、100 字符长串),一致 0 条。
uuid.v5('python.org', DNS)
  独立复算(RFC 4122 §4.3) : 886313e1-3b8a-5372-9b90-0c9aee199e5d
  被测库                     : 64633264-6538-5639-b661-633436633666

uuid.v3('python.org', DNS)
  独立复算                   : 6fa459ea-ee8a-3ca4-894e-db77e160355e
  被测库                     : 32326664-6531-3633-b336-333537376664
注意这些输出全都"长得像合法 UUID":validate() 返回 true、第 15 个字符是 3/5、第 20 个字符落在 {8,9,a,b}。只做格式校验完全看不出来。
6.1 根因逐层还原
以 v5('python.org', DNS) 为例(dist/v35.js 的写法):
let bytes = new Uint8Array(16 + value.length);
bytes.set(namespace);
bytes.set(value, namespace.length);
bytes = stringToBytes(hashfunc(bytesToString(bytes.buffer)));   // ← 问题在这一行
bytesToString(bytes.buffer) 把字节数组转成"字符码 = 字节值"的二进制字符串;而 dist/sha1.js / dist/md5.js 里的哈希函数拿到字符串后,会再按 UTF-8 编码一次。于是:
sha1(那个二进制字符串)              = dc2de8696ac46c6fb5002f96ba9c154845e3ad6c
sha1(该二进制串的 UTF-8 编码)        = dc2de8696ac46c6fb5002f96ba9c154845e3ad6c   ← 完全一致
sha1(真正应该哈希的原始字节)          = 886313e13b8a53725b900c9aee199e5d94d841da
缺陷一:哈希的输入被 UTF-8 二次编码,算的根本不是 namespace || name 这串字节。
缺陷二:哈希返回的是十六进制字符串,却被当作原始字节使用。 hashfunc 的签名是 (s: string) => string,sha1('abc') 返回 'a9993e36…'(40 个十六进制字符)。代码把这个文本喂给 stringToBytes(),于是 16 个 UUID 字节变成了字符 'd'、'c'、'2'、'd'… 的 ASCII 码。
把两步串起来就能精确复现库的输出:
sha1 返回                     : dc2de8696ac46c6fb5002f96ba9c154845e3ad6c
取前 16 个字符的 ASCII 码      : 64 63 32 64 65 38 36 39 36 61 63 34 36 63 36 66
再打上 version/variant 位      : 64 63 32 64 | 65 38 | 56 39 | b6 61 | 63 34 36 63 36 66 66 66
拼成 UUID                     : 64633264-6538-5639-b661-633436633666
库实际返回                     : 64633264-6538-5639-b661-633436633666   ← 完全相同
一句话根因:v3/v5 返回的 UUID,其字节字面就是「哈希十六进制串前 16 个字符的 ASCII 码」。
6.2 一个容易被忽略的连带影响
十六进制字符只有 0-9a-f(ASCII 0x30–0x66),所以这些 UUID 的每一个字节都落在 0x30–0x66 这个窄区间里。除了"值不对",它们作为哈希输入时分布严重偏斜——拿去做分片、哈希桶、一致性哈希会明显不均匀。"能生成一个看起来正常的 UUID"和"这个 UUID 能当哈希键用"是两回事。
七、实测发现二:上游 222 个测试为什么没拦住它
这个缺陷不是藏得很深——它太显眼了,所以"为什么没人发现"比缺陷本身更值得研究。
我去读了上游的 src/__tests__/v5.test.ts 与 v3.test.ts。它们做的检查是:
expect(validate(uuid)).toBe(true);                 // 格式合法
expect(version(uuid)).toBe(5);                     // 版本位是 5
expect(uuid.charAt(14)).toBe('5');                 // 同上
expect(['8','9','a','b']).toContain(variantChar);  // 变体位
expect(uuid1).toBe(uuid2);                         // 同输入两次一致
expect(uuid1).not.toBe(uuid2);                     // 不同输入结果不同
全是格式与自洽性检查,没有一条把结果与 RFC 规定的值比对。
最误导的是这一条:
describe('Consistency across calls', () => {
  it('should be consistent with RFC 4122 specification', () => {
    const uuid = v5('www.python.org', DNS) as string;
    expect(validate(uuid)).toBe(true);
    expect(v5('www.python.org', DNS) as string).toBe(uuid);
  });
});
测试名写着 “should be consistent with RFC 4122 specification”,断言里却只有"格式合法"和"两次结果相同"。 名字和内容完全脱节——而且它的名字恰好给了人一种"RFC 一致性已经验过了"的错觉。
我在设备页上把这条断言原样跑了一遍,和正确性并排展示:
自洽性:同名+同命名空间两次调用结果相同 = 是(自洽 ≠ 符合 RFC)
正确性:该值与 RFC 规定的值是否一致     = 否(见下方偏差表)
自洽性 ≠ 正确性。 一个确定性函数只要实现确定,自洽性检查必然通过,与它算得对不对毫无关系。而"不同输入结果不同"这类检查在输出是哈希派生的情况下也几乎必然通过。
7.1 交付包的契约测试犯了同类错误,而且更严重
交付包的 __tests__/uuid.test.cjs 里:
test('preserves RFC parse and namespace v5 behavior', () => {
  const value = uuid.v5('www.example.com', uuid.DNS);
  assert.equal(value, '36653163-3630-5538-b731-646230306266');   // ← 这是缺陷输出
  assert.deepEqual(uuid.unparse(uuid.parse(value)), value);
  assert.equal(uuid.validate('invalid'), false);
});
它把被测实现的错误输出直接写成了期望值,测试因此永远通过。正确值应该是 2ed6657d-e927-568b-95e1-2665a8aea6a2。
这比"断言太弱"更严重:期望值取自被测实现自身时,测试就不再是验证,而是回归锁。 它只能保证"以后别再变",对"现在对不对"零信息量——而且它把缺陷固化了,将来把 v3/v5 修对,反而会让这条测试失败。
审查一个交付包的测试时,要问一句:这些期望值是从哪来的? 如果答案是"从实现跑出来的",那这些测试的通过率高到 100% 也不能作为正确性证据。
7.2 交付包 README 其实提示了风险,但没给结论
交付包的「注意事项」里写了:
上游 2.0.4 的名称哈希行为按原实现保留,若业务要求与其他 RFC4122 实现逐字节互通,请先增加跨实现向量回归。
这是一个软化的、但没有隐瞒的提示——它承认了"可能不互通",把判断留给了使用者。本轮做的正是它建议的那个回归,结论是:不是"可能不互通",而是 16/16 全部不互通。
写法上更有效的表述是直接给结论:“经跨实现回归确认,v3/v5 与 RFC 4122 参考实现不互通,请勿依赖其互通性;如需互通请改用其他实现。”
八、实测发现三:v4 用 Math.random,而鸿蒙上连 crypto 都没有
8.1 随机源坐实
dist/rng.js 的实现就是把 Math.random() 乘 256 取整:
const rng = () => {
    let result = new Uint8Array(16);
    for (let j = 0; j < 16; j++) {
        result[j] = 0xff & (Math.random() * 256);
    }
    return result;
};
我没有停在"读代码看出来",而是做了个打桩实验——把 Math.random 固定成 0.5,再生成一个 v4:
把 Math.random 固定为 0.5 时 v4 的输出 = 80808080-8080-4080-8080-808080808080
0.5 × 256 = 128 = 0x80,再打上 version/variant 位,正好得到全 80 的 UUID。输出被完全决定 ⇒ 随机源确实只有 Math.random,没有任何其他熵来源。 这比读代码更强:它排除了"可能还有什么后备熵源"的猜想。
上游 README 里其实写明了这一点:
Please note, this library uses pseudo random generator based on top of
Math.random.
所以这属于上游已声明的行为,不是隐藏缺陷。 但交付包的中文说明把它弱化成了「v4 使用 JavaScript 随机源」——「JavaScript 随机源」读起来像是"某种安全的 JS 随机"(容易被联想到 Web Crypto),读者无法据此判断它不能用于安全用途。建议直接保留 Math.random 字样并补一句"不可用于安全场景"。
8.2 唯一性没问题,不可预测性有问题
这两件事必须分开说。我在设备上抽了 20000 条:
| 观测项 | 设备(Hermes) | PC(V8) |
|---|---|---|
| 唯一值 / 重复 | 20000 / 0 | 20000 / 0 |
| 版本位分布 | {"4":20000} | {"4":20000} |
| 变体位分布 | {8:4953, 9:5084, a:4961, b:5002} | 四个值也基本均等 |
| 首字节卡方(自由度 255,期望 ≈255) | 228.3 | 259.5 |
| 位平衡(1 的占比,理想 0.5) | 0.5024 | 0.4950 |
| 单条耗时 | 0.0163 ms | 0.0020 ms(≈ 8 倍差距) |
- 唯一性 OK:20000 条零重复,卡方与位平衡都落在合理区间。
Math.random的统计分布够用,碰撞不会是你的问题。 - 不可预测性不 OK:随机源可被完全决定。
实用结论:v4 的输出适合做标识符,不适合做安全凭证。 不要用它生成 token、会话 ID、邀请码、密码重置链接;用作幂等键时要意识到"可被猜测、可能被抢注"。
8.3 鸿蒙特有的坏消息
常见的修法是"把 Math.random 换成 crypto.getRandomValues"。但设备上实测:
globalThis.crypto 是否存在              = undefined
globalThis.crypto.getRandomValues 可用   = undefined
(对照 PC / Node v24)                    = object / function
鸿蒙的 Hermes 运行时里根本没有 globalThis.crypto。 所以这不是"改一行代码"的事——在鸿蒙上要把 v4 变成安全版本,必须引入原生随机源(例如通过鸿蒙的 @ohos.security.cryptoFramework 或 huks 把安全随机数喂给 JS 层),也就是要做一个原生扩展。
这一点对业务决策很关键:如果你的项目在 Android/iOS 上靠 react-native-get-random-values 之类的 JS 层 polyfill 解决了随机源问题,同一套做法在鸿蒙上不成立。而这次也顺带说明:一个判定为"零平台耦合、不需要适配"的库,在"要不要加固"这件事上仍然可能需要原生工作。
九、已知限制
9.1 库本身的
v3/v5与 RFC 4122 不互通(16/16 不一致,根因见第六节)。不要用于任何需要与其他系统交换确定性 UUID 的场景(例如按名字生成稳定的业务主键、跨端按名字对齐 ID)。v4的随机源是Math.random,不可预测性不成立(唯一性成立)。不要用于安全用途。v3/v5输出的字节分布严重偏斜(只落在 0x30–0x66),不适合当哈希键。parse()会把短字符串补零到 16 字节:所以uuid.v5('x', '0808')不抛错,而uuid.v5('x', [1,2,3])抛TypeError。字符串和数组命名空间的行为不一致,容易踩。validate()的正则只接受版本 1–5,所以 v6/v7 无法通过校验(本库也确实没有 v6/v7)。
9.2 本次验证的边界
- 只在一台模拟器上验证(
Pura X View,ohos-x64),没有真机。 - 没有反推 Hermes 的
Math.randomPRNG 实现与种子。只验证了"统计上分布合理 + 可被完全打桩决定",所以**"可预测性有多严重"没有定量结论**(是"知道几个输出就能推出下一个"还是"需要大量采样"没有测)。 v1的时钟回拨分支、nsecs >= 10000上限报错分支都没构造出来;只验了"连续 200 次time_low不倒退"。buf/offset输出参数(把结果写进调用方给的数组)未验证。- 没有跨平台实测:从代码可以推断上游在所有平台都是同样的行为,但没在 Android/iOS 上跑同一份用例确认。
- 性能只测了生成(20000 条耗时),没测解析/校验的吞吐。
- 交付包缺陷:
spec.json的upstreamCommit是 64 位十六进制(SHA-256),既不是 git commit SHA,也与 npm 2.0.4 的gitHead(94c0cc68…)和 tarball 的 SHA-256 都对不上 —— 这个字段看着有、实际无法用来定位上游基线。与设备运行无关,未改库代码。
未改动库代码。 发现的 v3/v5 与随机源问题都在上游(源码与发布产物都如此),本包为如实透传。
十、常见问题
Q1:这个库能在鸿蒙上用吗?
能。它零平台耦合、零依赖,dist/ 与 npm 上游逐字节一致,接进宿主不需要 HAR、权限或 ohpm 接线。设备侧 55 条断言全通过。
Q2:那我能用 v4() 生成业务 ID 吗?
做标识符可以,做安全凭证不行。
- ✅ 可以做:数据库主键、列表 key、埋点 trace id、文件名后缀、防重复的临时 ID;
- ❌ 不要做:登录 token、会话 ID、邀请码、密码重置链接、幂等键(可猜测时有被抢注风险)。
因为它用的是 Math.random,不是密码学安全随机源。
Q3:v3 / v5 到底能不能用?
如果你的 UUID 不需要和其他系统交换,它"能用"但没意义——因为它算的不是 RFC 规定的哈希值,本质上是"用名字派生出的一个固定 ID",虽然确定、虽然格式合法,但别的系统算不出同样的值。
具体来说,这些场景不要用:
- 按名字生成稳定的业务主键,且别的服务也要按同样规则算;
- 与后端、其他语言、其他端按 RFC 4122 对齐 ID;
- 任何需要"同名同命名空间在任何实现上得到同一个 UUID"的场景。
Q4:我想验证"某个 UUID 库是不是符合 RFC",最省事的办法是什么?
别只跑它自带的测试,也别只验格式。拿两个独立的期望值来源,跑几条固定输入:
# 用 Python 的 uuid 模块算参考值(完全独立的实现)
python -c "import uuid; print(uuid.uuid3(uuid.NAMESPACE_DNS,'python.org')); print(uuid.uuid5(uuid.NAMESPACE_DNS,'python.org'))"
正确值应为:
v3 6fa459ea-ee8a-3ca4-894e-db77e160355e
v5 886313e1-3b8a-5372-9b90-0c9aee199e5d
拿 v3('python.org', DNS) / v5('python.org', DNS) 一比就知道。两行命令,就能识破"222 个测试全过但实现是错的"这种情况。
Q5:为什么格式校验发现不了这个问题?
因为缺陷输出完全符合 UUID 的格式规则:长度对、连字符位置对、版本位是 3/5、变体位落在 {8,9,a,b}。validate() 和 version() 都会返回正确结果。
格式校验只能回答"这是不是一个 UUID",回答不了"这是不是那个 UUID"。
Q6:v1 有什么坑?
v1 是本次唯一逐位核对通过的版本:注入固定的 node/clockseq/msecs/nsecs 后,time_low/time_mid/time_hi 三段与按 RFC §4.2.1.2 用 BigInt 精确算出的值完全一致,clockseq 与 node 字段的编码也正确。
要注意的是 v1 会暴露生成时间和机器标识(node 字段来自随机种子),如果这是敏感信息,不要用它做对外可见的 ID。
Q7:鸿蒙上怎么把 v4 换成安全随机源?
Math.random 不能靠 JS 层 polyfill 解决——因为鸿蒙的 Hermes 里 globalThis.crypto 是 undefined,没有可用的平台 CSPRNG 入口。所以:
- 走原生扩展,用鸿蒙的安全随机能力(如
@ohos.security.cryptoFramework的随机数接口)生成字节; - 把生成的字节通过 TurboModule 暴露给 JS,再喂给
uuid.v4({random: bytes})—— 这个库已经支持注入随机源,所以只要字节来自安全来源,v4就能产出安全 UUID; - 或者不用这个库的
v4,直接在原生侧生成完整 UUID。
第 2 条路径是现成的:库本身接受 random 参数,缺的只是"鸿蒙侧的安全随机字节从哪来"。
Q8:交付包能不能直接用?
实现层面可以(与上游一致),但要知道两件事:
- 它的契约测试把缺陷输出写成了期望值,所以"测试通过"不能作为 v5 正确的证据。修复时这条测试会失败——那是好事,说明它需要更新为正确值;
spec.json的upstreamCommit不可用(64 位十六进制,不是 git commit,也与 npmgitHead对不上),做版本追溯时不能依赖它。
小结
react-native-uuid 是本次验证里"最容易被放过"的一个库:零依赖、零平台耦合、代码量小、格式校验全过、上游带 222 个测试、交付包的契约测试也全过——而它的 v3/v5 与任何 RFC 4122 实现零互通。
几点体会:
-
"能跑 + 格式合法 + 测试通过"不足以说明实现是对的。 通过率只在期望值来自独立来源时才有意义。这次的 55/55 之所以可信,是因为它背后有"自写独立实现 + Python
uuid+ 公开向量"三重来源;而 v3/v5 那 16 条之所以必须单独列出来,也是同一个道理。 -
期望值绝不能取自被测实现自身。 把实现的输出写成期望值,测试就从"验证"退化成"回归锁"——它保证不了现在对不对,还会让将来的修复变成"测试失败"。
-
审查测试要读断言,不要读名字。 上游那条
should be consistent with RFC 4122 specification里一条 RFC 期望值都没有。名实不符的测试比没有测试更危险,因为它会让人以为已经验过了。 -
自洽性 ≠ 正确性。 同输入同输出、不同输入不同输出——这些检查对一个确定的实现几乎必然通过,对"算得对不对"零信息量,却很容易凑出很高的通过率。
-
坏消息和好消息都要说清。
v1和v4是正确的(v1 的时间戳逐位核对过)。准确的结论是"v1/v4 可用,v3/v5 不可用",而不是"这个库有问题"。 -
“已声明"不等于"已说清”。 上游说了用
Math.random,交付包弱化成"JavaScript 随机源";v3/v5 的问题被表述成"若要求互通请先做回归",而不是"经回归确认不互通"。披露了风险、但没给结论——而使用者需要的恰恰是结论。 -
平台差异要单独确认,不能从通用做法推断。 "把
Math.random换成crypto.getRandomValues"是通用修法,但鸿蒙的 Hermes 上根本没有globalThis.crypto。所以在这条平台上,"加固 v4"不是改一行代码,而是要引入原生随机源。一个判定为"不需要适配"的库,在"要不要加固"这个问题上仍然可能引出原生工作。
对照之下,这个库做得好的部分也很清楚:v1 的时间戳语义、clockseq/node 编码、parse/unparse 往返、validate/version 的边界行为、以及"接受注入 random 以便复现"的设计,都是对的——而且正因为 v4 支持注入随机源,鸿蒙侧要接安全随机数才有现成的入口。
本篇用到的库
| 项 | 内容 |
|---|---|
| 三方库 | react-native-uuid(上游 2.0.4 的鸿蒙适配版) |
| 适配仓库 | https://atomgit.com/oh-react-native/react-native-uuid |
| 适配 TAG | 2.0.4-ohos-1.0.0 |
| 需要 HAR / 权限 / ohpm | 都不需要(纯 JS) |
| 上游仓库 | https://github.com/eugenehp/react-native-uuid(基线 commit 94c0cc689d6ea5696448fdf166e46c84cfd781e5,MIT) |
| 宿主工程 | RNOH084Demo(测试页 rnAppKey = UuidTestApp) |
接入方式(纯 JS,零原生接线):
// package.json
"react-native-uuid": "file:../react-native-uuid"
// metro.config.js —— file: 装进来是 junction,必须让 Metro 找得到源码
watchFolders: [path.resolve(__dirname, '../react-native-uuid')],
import uuid from 'react-native-uuid';

// ✅ 可用:v4 做标识符
const id = uuid.v4();                       // 例:e3854530-134e-4ec8-bc53-035e967f9d2a
uuid.validate(id);                          // true
uuid.version(id);                           // 4

// ✅ v4 支持注入随机源 —— 鸿蒙侧接入安全随机数的入口
const reproducible = uuid.v4({random: [0, 1, 2, 3, 4, 5, 6, 7, 8, 9, 10, 11, 12, 13, 14, 15]});
// '00010203-0405-4607-8809-0a0b0c0d0e0f'

// ✅ 可用:v1 时间戳语义符合 RFC 4122(注意它会暴露生成时间与机器标识)
const timeBased = uuid.v1();

// ❌ 不可用:v3 / v5 与 RFC 4122 不互通
// uuid.v5('python.org', uuid.DNS);
//   本库返回 64633264-6538-5639-b661-633436633666
//   RFC 应为 886313e1-3b8a-5372-9b90-0c9aee199e5d

// ✅ 可用的工具函数
const bytes = uuid.parse('6ba7b810-9dad-11d1-80b4-00c04fd430c8');  // Array(16)
uuid.unparse(bytes);                                               // 原样还原
uuid.NIL;    // '00000000-0000-0000-0000-000000000000'
uuid.DNS;    // '6ba7b810-9dad-11d1-80b4-00c04fd430c8'
# 换页启动测试页(force-stop 不能省,换页参数只在冷启动生效)
hdc shell aa force-stop com.rnoh084.demo
hdc shell aa start -b com.rnoh084.demo -a EntryAbility --ps rnAppKey UuidTestApp
验证环境
| 项 | 版本 |
|---|---|
| React Native | 0.84.1 |
| React | 19.2.3 |
| RNOH(npm / ohpm) | @react-native-oh/react-native-harmony / @rnoh/react-native-openharmony 0.84.3 |
| Node.js | v24.14.0(PC 端独立复算;含 node:crypto) |
| Python | uuid 模块(第三方交叉核验) |
| DevEco Studio | 26.0.0.621 |
| HarmonyOS SDK | API 26(26.0.0.32) |
| 设备 | HarmonyOS 7.0.0(26.0.0) Beta2 模拟器 Pura X View(ohos-x64) |
| JS 引擎 | Hermes(宿主构建产物含 libhermesvm.so) |
| 宿主 HAP 产物 | entry-default-signed.hap(81.34 MB) |
| 本次增量构建 | `assembleHap |
欢迎加入 CPF-RN 鸿蒙社区:https://atomgit.com/CPF-RN
React Native for OpenHarmony 组织:https://atomgit.com/oh-react-native
RN 三方库鸿蒙适配清单:https://atomgit.com/oh-react-native/rn-ohos-adaptation-overview
开源鸿蒙跨平台开发社区汇聚开发者与厂商,共建“一次开发,多端部署”的开源生态,致力于降低跨端开发门槛,推动万物智联创新。
更多推荐
 4
 0
- 0


 已为社区贡献23条内容

所有评论(0)