弱口令漏洞挖掘技巧
弱口令漏洞挖掘技巧
弱口令爆破技巧
和用户名枚举打组合拳,先通过用户名枚举拿到用户,再去爆破存在用户的密码,效率更高一点。
和信息泄露打组合拳,配合泄露的账号信息进行爆破,账号密码相同,账号+弱口令。
只验证账号直接输入账号admin就可以进入后台。
用户名和密码相同也是一个思路,比如有一次某一个登录框,用户名那里有一个ykxyxl,我直接输了个相同的,ykxyxl,直接进后台,还是管理权限。
直接固定密码爆破用户,固定一个123456,用圈子里的最全用户名字典,进行爆破,很多时候,都能出货,尤其是那种小程序,访问他的web, 我都爆破出来很多,弱口令了,而且这个还能绕过,账户锁定。
用户名固定admin对其密码进行爆破,用户名固定test对其密码进行爆破,如果实在只有一个登录框,只能从这打
对以下用户密码进行爆破:admin、 root、 administrator、 gly、 ceshi、test、 student、 teacher,成功的也有针对edu。
爆破之前可以查看F12看字段是否加密,无验证码实战速通,admin:top1000 密码,usernameTOP10:passwordTOP100,常用测试手机号+top100密码/万能验证码,草叉同步爆破,中文姓名,简拼全写,开发测试账号+通用验证码/万能验证码。
多关注登录框的Nday,jeecgboot,blade,ruoyi,struts,shiro其他可以看思维导图。
常见弱口令
admin/admin123
万能密码
这个本质是注入,但是也算弱口令的一个分支。
asp,apsx万能密码
"or "a"="a
php万能密码
admin'/*
jsp万能密码
1'or'1'='1
前端泄露默认密码
1.F12全局搜索关键字(账号,密码,user,passwd,name,password等)

2.通过浏览器插件发现

默认填写好的
口令直接在前端登录框填写好的

可以f12查看明文密码,删除type里面的password即可查看

直接点击登录即可进入后台

通过手册或者默认说明发现默认密码
手册
可以发现默认口令通过默认口令爆破用户简单进入系统
或者根据发现的规则自行构造密码进行爆破进入系统


默认说明
通过默认说明配合社工简单突破统一

端口弱口令爆破
有很多工具我这里推荐一手无影,基本涵盖你能看到的所有服务端口。


常见的弱口令及页面
XXL-JOB任务调度中心
XXL-JOB任务调度中心

K8s控制台
默认账号:admin

Zabbix系统监控
默认账号:Admin

grafana控制台
默认账号:admin

nacos系统
默认账号:naocs

tomcat控制台

ActiveMQ组件
默认账号:admin

weblogic控制台
weblogic控制台

RabbitMQ组件
默认账号:admin

gitlab控制台
默认账号:root

druid组件
admin/123456

若依
ruoyi/123456

弱口令生成工具
无影

密探

dictx
dictx

pwdbud
-d --domain #域名

渗透经常使用的弱口令字典
https://github.com/TheKingOfDuck/fuzzDicts
互动话题:如果你想学习更多
**网络安全方面**的知识和工具,可以看看以下面!
网络安全学习资源分享:
给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
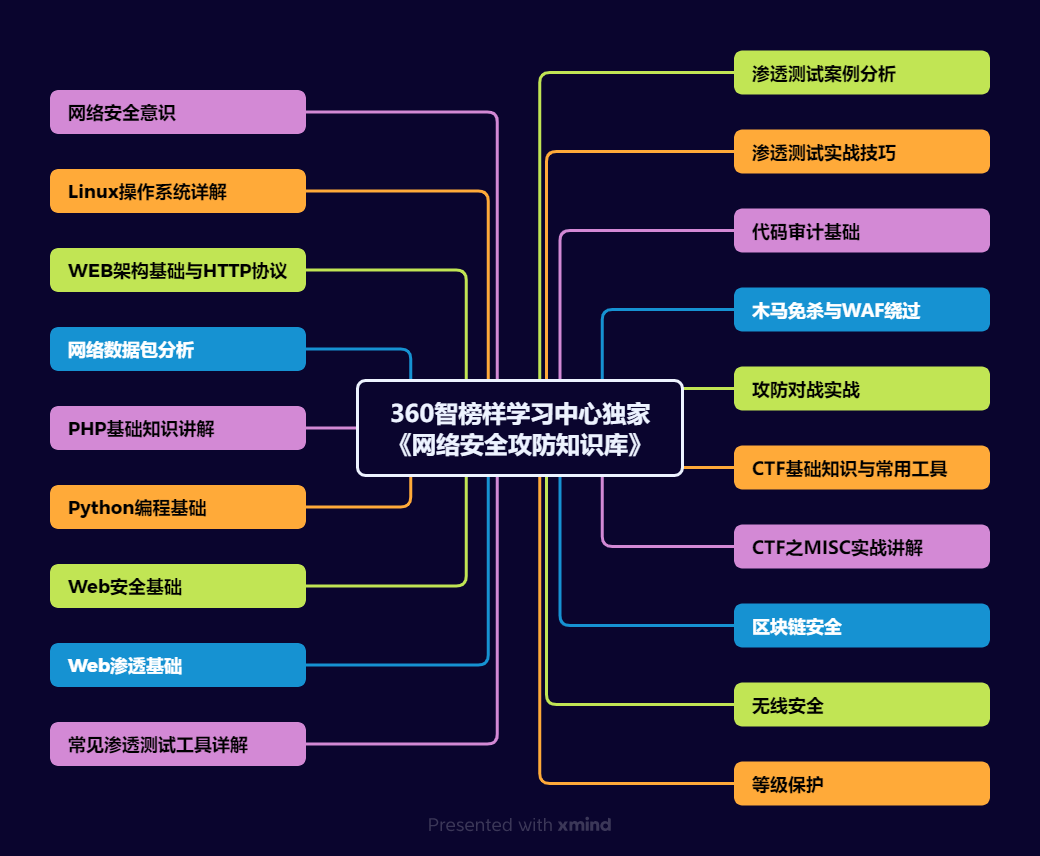
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以在下方CSDN官方认证二维码免费领取【保证100%免费】
开源鸿蒙跨平台开发社区汇聚开发者与厂商,共建“一次开发,多端部署”的开源生态,致力于降低跨端开发门槛,推动万物智联创新。
更多推荐
 8
 0
- 0


 已为社区贡献2条内容

所有评论(0)